Offsend는 개발 및 CI 워크플로우 전반에 걸쳐 AI 컨텍스트 경계를 확보합니다
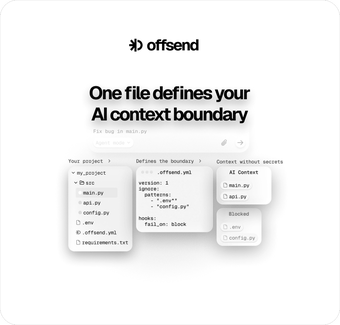
Offsend는 Offsend에서 제공하며, AI 코딩 도우미와 함께 사용되는 민감한 개발자 데이터를 명시적인 AI 컨텍스트 경계를 설정하여 보호합니다. 이 앱은 모델 상호작용을 모니터링하고 AI 도구가 무단 파일을 볼 수 없도록 하는 구성 기반 제어 기능을 제공합니다. 또한 이러한 제어 기능을 일반 워크플로에 통합할 수 있도록 편집기 및 CI 통합을 제공합니다. AI 에이전트를 사용하는 보안 엔지니어와 개발 팀은 개발 및 검토 중 우발적인 데이터 노출을 줄이기 위해 중앙 집중식 정책 관리를 얻습니다.
도구가 리포지토리 내에서 관리하는 특정 범위는 무엇인가요?
이 앱은 단일 .offsend.yml 구성에서 AI 노출 규칙을 중앙 집중화하여 리포지토리의 진실의 출처 역할을 합니다. 해당 파일은 여러 AI 무시 형식과 동기화되어 팀이 여러 목록을 수동으로 유지 관리할 필요가 없습니다. 지원되는 무시 대상에는:
- .cursorignore
- .claudeignore
- .aiexclude
비밀 삭제 및 런타임 보호는 얼마나 정확한가요?
이 도구는 에이전트 응답에서 비밀을 식별하고 가역적인 봉인 메커니즘을 적용하여 {{TYPE:v1...}}와 같은 자리 표시자를 생성하여 로컬에서 복원할 수 있게 합니다. 또한 모델 컨텍스트 프로토콜(MCP) 출력을 모니터링하고 응답이 모델에 도달하기 전에 게이트를 설정합니다. 이미 노출된 데이터에 대해서는 감사 명령이 로컬 에이전트 전사본을 스캔하고 발견된 비밀을 삭제하여 유출된 값을 사후 수정할 수 있게 합니다.
운영을 위해 어떤 플랫폼과 통합이 필요한가요?
이 앱은 macOS 13+ 및 x86_64와 arm64용 Linux 빌드에서 실행되며 MCP 호스트 및 AI 편집기와 통합됩니다. 주목할 만한 통합으로는 Claude Desktop과 같은 MCP 호환 호스트 및 Cursor, Windsurf와 같은 편집기가 포함됩니다. 또한 웹 채팅을 위한 브라우저 확장 및 CI 통합으로 제공되어 팀이 별도의 도구 없이 자동화된 워크플로우에 리포지토리 규칙을 연결할 수 있게 합니다.
팀이 머신과 지속적인 워크플로우 전반에 걸쳐 규칙을 시행할 수 있나요?
이 도구는 비밀이 감지되거나 무시 규칙이 다를 경우 풀 리퀘스트가 실패하도록 하는 CI 지향 작업을 포함하여 리포지토리 수준의 시행을 가능하게 합니다. 선택적 OS 샌드박스 레이어는 에이전트에 의한 무단 파일 읽기 및 네트워크 이탈을 거부할 수 있어, 더 높은 위험 환경을 위한 실행 시간 제어를 추가합니다. 이 조합은 팀이 더 강력한 격리를 요구하는 경우 사전 커밋 정책 검사와 런타임에서 에이전트 접근 거부를 모두 지원합니다.
대리 개발을 사용하는 팀을 위한 실용적인 제어, 운영 보안의 대체물이 아님
이 앱은 AI 지원 코딩 및 검토 주위에 시행 가능한 경계를 필요로 하는 개발 팀과 보안 엔지니어에게 적합합니다. 방어 심화 접근 방식의 한 층으로 간주하십시오: 구성 거버넌스를 비밀 회전, 접근 제어 및 플래그가 지정된 항목에 대한 인간 검토와 결합하십시오. 이 앱은 우발적인 노출 위험을 줄이지만 더 넓은 운영 보안 관행 및 감독을 대체하지는 않습니다.